V uplynulých dnech se na veřejnost dostala informace o ohrožení stovek tisíc solárních elektráren o výkonu 17,59 GW. Srpnový incident cloudové platformy jednoho z velkých výrobců ukázal, jak závažné důsledky může mít nedostatečně zabezpečené řízení fotovoltaiky. Přestože výrobce zranitelnost opravil, případ ukazuje, že fotovoltaika firem, obcí i domácností se může velmi lehce dostat pod kontrolu třetích stran.
Jedna chyba, tisíce elektráren
Třiadvacetiletý německý etický hacker Marlon Starkloff v srpnu 2026 odhalil kritickou bezpečnostní zranitelnost platformy, kterou využívá jeden z největších světových výrobců střídačů ke vzdálenému monitoringu a správě fotovoltaických elektráren.
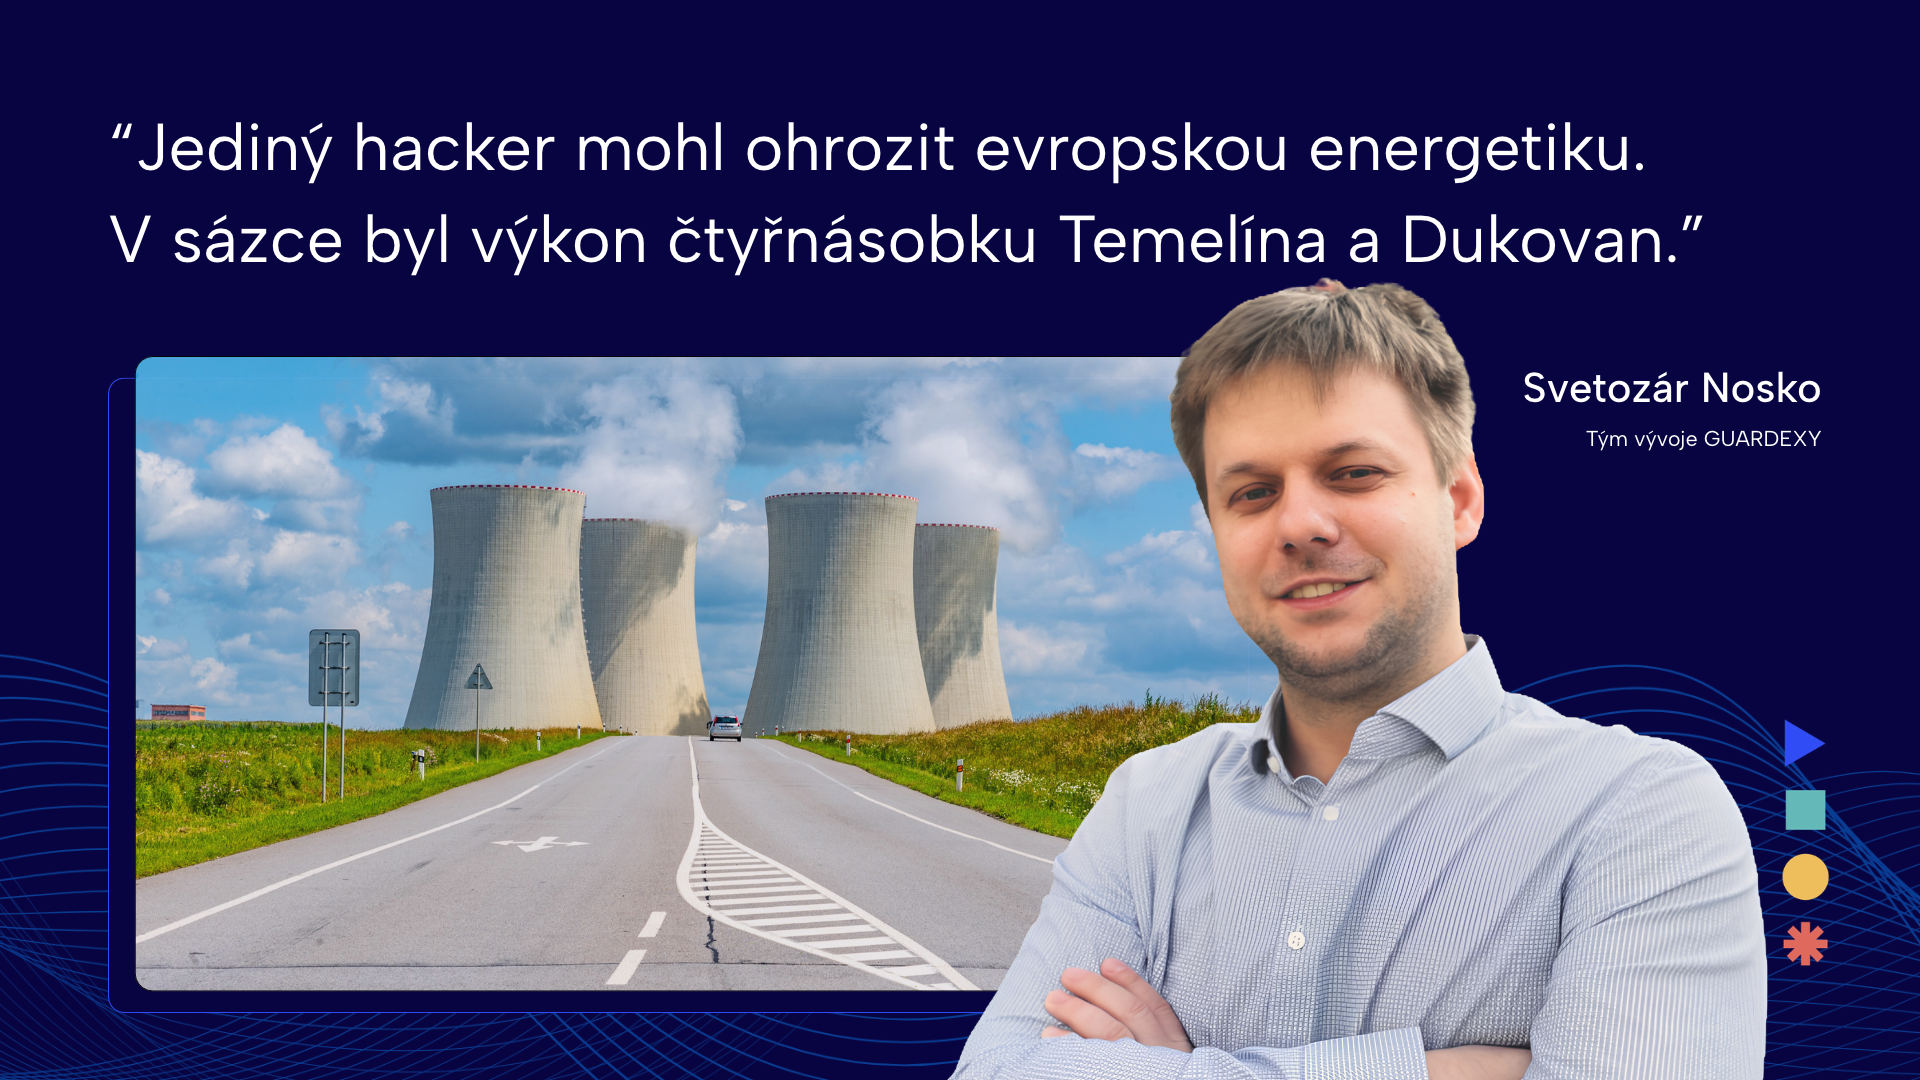
„Chyba v přihlašovacím mechanismu umožňovala získat přístup k uživatelským účtům bez znalosti hesla. Podle zjištění bylo možné postupně získat i administrátorská oprávnění k hromadné správě připojených elektráren. Na tento problém ostatně upozorňujeme dlouhodobě“, uvádí Svetozár Nosko z týmu Guardexy.
Rozsah potenciálního rizika překvapil i odborníky
V Evropě je na střídače konkrétní kompromitované značky napojeno více než 470 tisíc solárních zdrojů o celkovém instalovaném výkonu přibližně 36 GW. V době incidentu dosahoval jejich okamžitý výkon 17,59 GW.
Pro srovnání: Jaderná elektrárna Temelín má instalovaný elektrický výkon 2,25 GW a Dukovany 2,048 GW. Výkon zaznamenaný na platformě výrobce fotovoltaiky tak odpovídal více než čtyřnásobku instalovaného výkonu obou českých jaderných elektráren dohromady.
K žádnému blackoutu nedošlo. Incident přesto ukázal významné systémové riziko.
Decentralizovaná výroba s sebou přináší nové výzvy
Fotovoltaika mění podobu evropské energetiky. Elektřinu si vyrábí domácností, firemní haly, veřejné budovy i velké solární parky. „Zatímco samotná výroba energie je stále více decentralizovaná, její digitální správa zůstává koncentrovaná v několika cloudových platformách výrobců. To vytváří nová společná místa selhání. Chyba v jednom systému může zasáhnout tisíce jinak nezávislých instalací,“ dodává Svetozár Nosko.
Guardexy nabízí ochranu přímo na úrovni fotovoltaické elektrárny
Zmíněný incident potvrzuje význam vícevrstvé kybernetické ochrany. Bezpečnost fotovoltaiky by neměla záviset pouze na zabezpečení cloudové infrastruktury výrobce. Proto Guardexy Protect přidává další fyzickou bezpečnostní vrstvu přímo na elektrárně.
Guardexy Protect tak umožňuje:
- Kontrolovat datovou komunikaci mezi střídačem, internetem a vzdálenými službami
- Vyhodnocovat nestandardní spojení a zaznamenávat bezpečnostní události
- Omezovat nepovolenou komunikaci podle nastavených bezpečnostních pravidel
- Získat přehled o vzdálených přístupech a komunikaci s cloudovými platformami
„Je důležité říct, že Guardexy Protect nenahrazuje zabezpečení cloudových služeb výrobců ani neopravuje jejich zranitelnosti. Poskytuje však další možnost kontroly nad komunikací přímo u elektrárny a pomáhá omezovat rizika spojená s neoprávněnými přístupy,“ uzavírá Nosko.
Bezpečnost energetiky začíná u jednotlivých zařízení
Případ z léta ukazuje, že kybernetická bezpečnost fotovoltaiky rozhodně není jen o ochraně dat. Digitální zranitelnosti mohou mít potenciální dopad na fyzický provoz elektráren i stabilitu energetických sítí. S rostoucím počtem propojených zdrojů proto roste význam zabezpečení střídačů, jejich komunikace a vzdáleného řízení.